Titular alternativo: La contraseña deja de ser la primera defensa: así funcionan las passkeys en una empresa
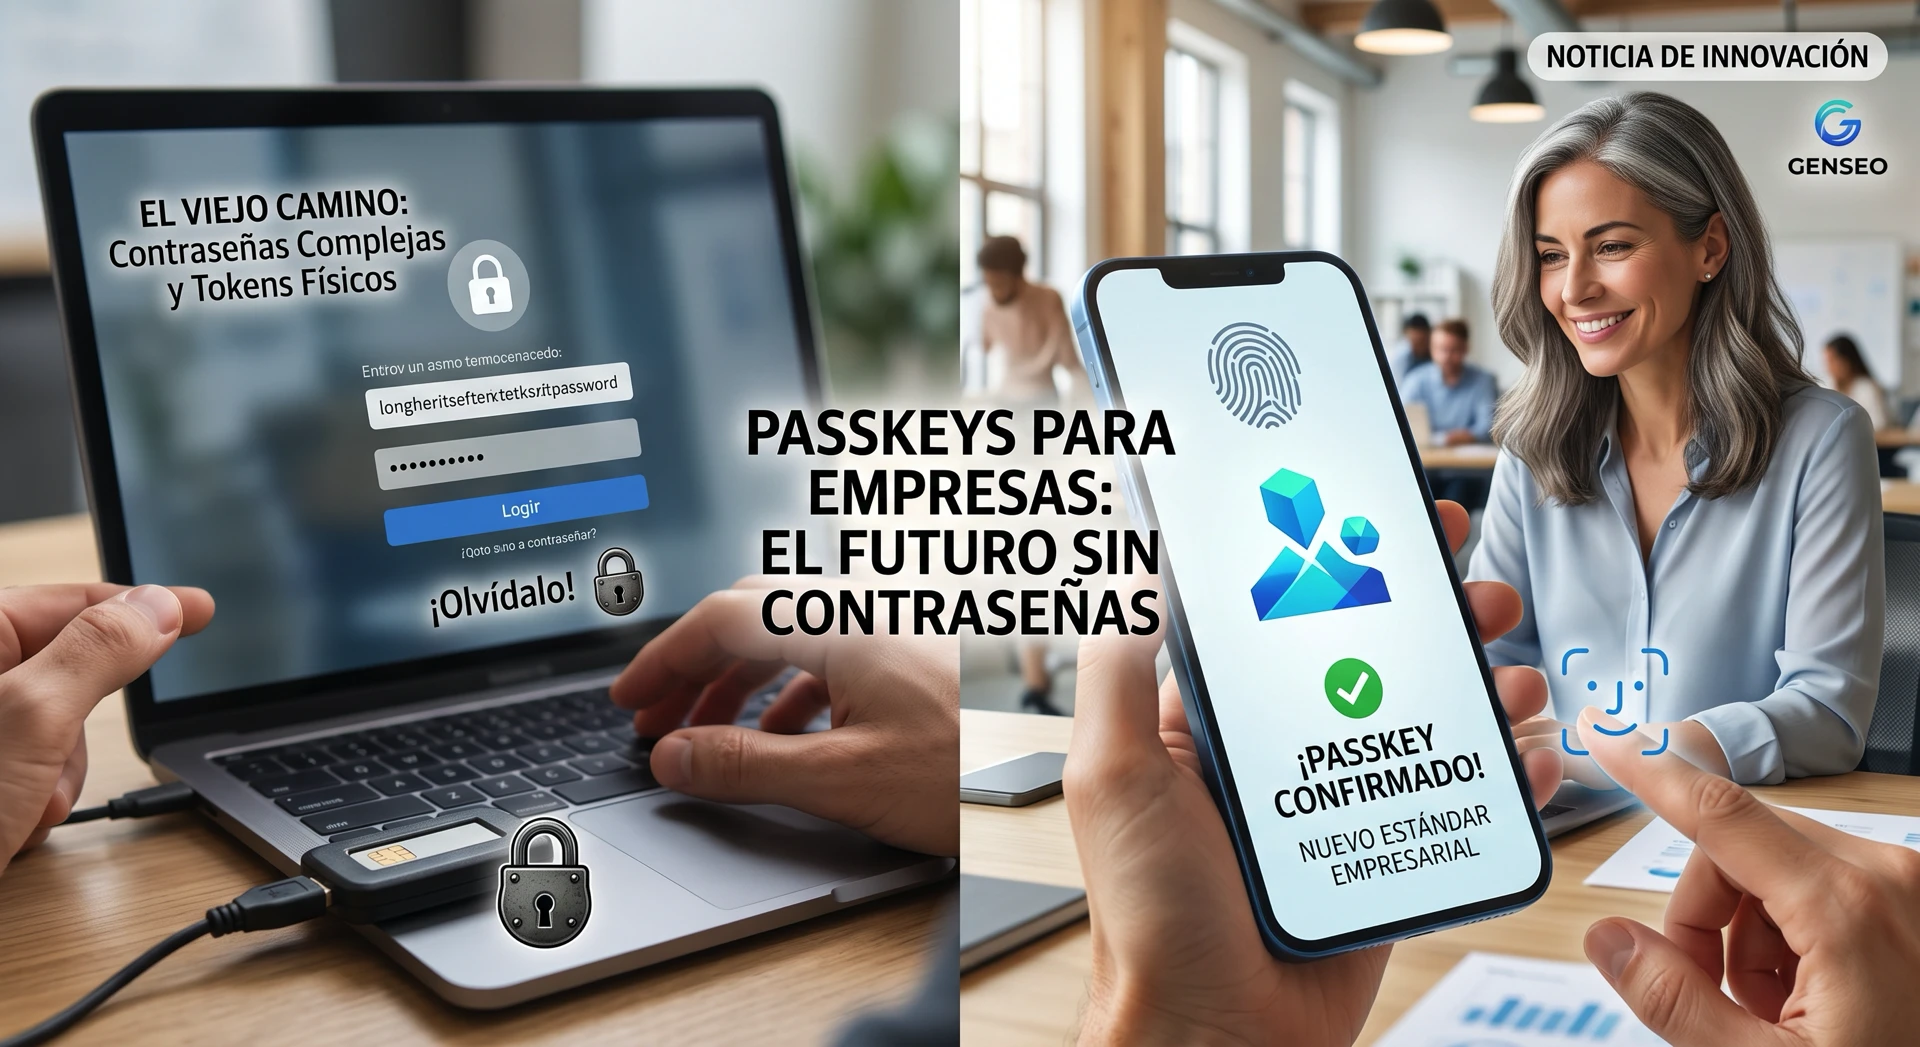
La contraseña ya no es una defensa suficiente para proteger una empresa. Se reutiliza, se comparte, se roba mediante campañas de phishing y acaba almacenada en gestores, navegadores o dispositivos que no siempre están bajo control corporativo. Frente a este escenario, las passkeys para empresas se consolidan como una alternativa diseñada para reducir el riesgo de credenciales comprometidas sin convertir cada inicio de sesión en una barrera para empleados y clientes.
La tecnología no consiste simplemente en sustituir una contraseña por la huella dactilar. Su funcionamiento combina criptografía asimétrica, autenticación local del dispositivo y estándares abiertos como [WebAuthn](https://www.w3.org/TR/webauthn-3/) y [FIDO2](https://fidoalliance.org/fido2/). Bien implantadas, las passkeys permiten iniciar sesión sin introducir secretos reutilizables y dificultan de forma notable los ataques de phishing.
Pero una migración precipitada puede generar el efecto contrario: cuentas bloqueadas, administradores sin acceso, sistemas antiguos incompatibles o procesos de recuperación más débiles que la propia contraseña. Por eso, el cambio debe plantearse como un proyecto de identidad, no como una simple modificación de la pantalla de acceso.
Qué son las passkeys y qué problema resuelven
Una passkey es una credencial basada en un par de claves criptográficas. La clave privada se conserva en el dispositivo del usuario o en un proveedor compatible, mientras que el servicio almacena la clave pública. Durante el acceso, el sistema verifica que ambas están relacionadas sin que la clave privada abandone el dispositivo.
El usuario confirma la operación mediante el mecanismo local disponible: huella dactilar, reconocimiento facial, PIN, patrón o desbloqueo del dispositivo. La biometría no suele enviarse al servidor; sirve para autorizar localmente el uso de la credencial.
Este diseño elimina uno de los principales problemas de las contraseñas: el servidor no necesita guardar un secreto que pueda ser reutilizado por un atacante. Incluso si una base de datos resulta expuesta, las claves públicas no permiten iniciar sesión por sí solas.
La [Alianza FIDO](https://fidoalliance.org/passkeys/) define las passkeys como credenciales basadas en estándares FIDO que pueden utilizarse de manera sencilla en distintos dispositivos. Algunas se sincronizan mediante el ecosistema del usuario, como un sistema operativo o un gestor de contraseñas; otras permanecen vinculadas a un dispositivo concreto, como determinadas llaves de seguridad físicas.
Biometría, dispositivos y criptografía asimétrica
La experiencia de uso puede parecer biométrica, pero la seguridad no depende exclusivamente de la huella o del rostro. El elemento central es la criptografía. La biometría actúa como una comprobación local que permite desbloquear la credencial.
Hay dos grandes modelos:
- Passkeys sincronizadas: se replican entre dispositivos asociados a una cuenta o a un gestor compatible. Facilitan la recuperación cuando el usuario cambia de móvil u ordenador.
- Passkeys vinculadas al dispositivo: permanecen en un equipo o llave física concreta. Ofrecen un mayor control operativo en determinados escenarios, aunque exigen procedimientos de sustitución y respaldo más cuidadosos.
Para una empresa, la elección depende del nivel de riesgo, la política de dispositivos y los requisitos de cumplimiento. Un empleado que trabaja con varios equipos puede necesitar una credencial sincronizada, mientras que un administrador de infraestructura crítica podría utilizar una o varias llaves físicas FIDO2 registradas y custodiadas por la organización.
La especificación [WebAuthn del W3C](https://www.w3.org/TR/webauthn-3/) también aporta una defensa relevante frente al phishing: la autenticación queda vinculada al dominio legítimo. Una página falsa no debería poder utilizar la credencial registrada para el sitio real.
Passkeys frente a contraseñas y códigos SMS
Las contraseñas son fáciles de desplegar y compatibles con prácticamente cualquier aplicación, pero trasladan gran parte de la seguridad al comportamiento del usuario. El problema no es solo que una contraseña sea débil. También puede ser reutilizada, capturada por malware, expuesta en una filtración o entregada a un atacante mediante ingeniería social.
Los códigos temporales —TOTP, enviados por una aplicación autenticadora— mejoran la situación porque añaden un segundo factor. Sin embargo, siguen dependiendo de que el usuario introduzca un código y pueden ser objeto de phishing en tiempo real. Además, los códigos enviados por SMS están expuestos a riesgos como el intercambio fraudulento de tarjetas SIM, el robo del número o la interceptación asociada a ataques contra la operadora.
La guía de [NIST sobre identidad digital](https://pages.nist.gov/800-63-4/) considera que los SMS presentan limitaciones importantes y recomienda evaluar factores resistentes al phishing para los accesos de mayor riesgo. La agencia estadounidense [CISA](https://www.cisa.gov/topics/cyber-threats-and-advisories/more-strong-authentication) también sitúa la autenticación resistente al phishing entre las medidas prioritarias para proteger cuentas.
La comparación práctica es la siguiente:
| Método | Resistencia al phishing | Recuperación | Experiencia de uso | Compatibilidad |
|---|---:|---|---|---|
| Contraseña | Baja | Sencilla, pero vulnerable | Variable | Muy alta |
| SMS | Baja o limitada | Relativamente sencilla | Cómoda | Alta |
| Código TOTP | Media | Requiere respaldo | Aceptable | Alta |
| Passkey | Alta frente al phishing | Debe planificarse | Muy cómoda | En expansión |
| Llave física FIDO2 | Muy alta | Requiere sustitución controlada | Rápida | Depende del sistema |
Las passkeys no convierten todos los riesgos en imposibles. Un dispositivo infectado, una cuenta de recuperación comprometida o un administrador mal protegido pueden seguir abriendo la puerta a un ataque. La ventaja es que eliminan una clase completa de amenazas: el robo y la reutilización de contraseñas durante el proceso de autenticación.
Plan de implantación para una pyme
Una pyme no debería activar las passkeys para toda la plantilla de un día para otro. El primer paso es realizar un inventario de aplicaciones, perfiles y dependencias: correo corporativo, paneles de hosting, VPN, CRM, servicios cloud, facturación, tiendas en línea y herramientas de soporte.
1. Empezar por administradores y cuentas críticas
Las cuentas con privilegios deben ser la prioridad. Conviene registrar al menos dos credenciales por administrador, idealmente en dispositivos distintos, y conservar una llave física de respaldo bajo custodia de la empresa. También debe existir una cuenta de emergencia, con permisos limitados, controles reforzados y uso registrado.
El acceso de administradores debería exigir autenticación resistente al phishing y, cuando sea posible, políticas de acceso condicional basadas en dispositivo, ubicación, riesgo y función. No es recomendable que una cuenta global dependa de la passkey almacenada en el único teléfono personal de un empleado.
2. Ejecutar un piloto controlado
El piloto puede incluir entre un 5 % y un 10 % de los empleados, con perfiles técnicos y usuarios no especializados. La empresa debe medir el porcentaje de registros completados, los intentos fallidos, las solicitudes de recuperación, los dispositivos utilizados y los casos en los que el usuario necesita volver al método anterior.
El objetivo no es solo comprobar que el botón “Crear passkey” funciona. También hay que probar el cambio de dispositivo, la pérdida del móvil, la revocación de credenciales, el acceso sin conexión y la atención del soporte.
3. Mantener una transición con alternativas limitadas
Durante un periodo definido, la organización puede mantener contraseña y código temporal como vías alternativas. Sin embargo, esa convivencia debe tener reglas: impedir contraseñas débiles, exigir un segundo factor, limitar los accesos de alto riesgo y fijar una fecha de retirada.
Si la contraseña permanece siempre disponible como opción de “omitir passkey”, un atacante que la robe seguirá teniendo una puerta abierta. La transición debe terminar con la desactivación progresiva de los métodos más débiles, no con su permanencia indefinida.
4. Extender el modelo a clientes
En servicios dirigidos al público, la adopción debe ser gradual. Puede ofrecerse la passkey después de un inicio de sesión convencional o como alternativa visible en el siguiente acceso. Las instrucciones deben explicar que la huella no se almacena en la empresa y que el usuario puede utilizar el desbloqueo habitual de su dispositivo.
Para clientes con equipos antiguos, hay que conservar un mecanismo compatible, pero reforzado con limitación de intentos, detección de riesgo, notificaciones y recuperación segura. La seguridad del canal de recuperación es tan importante como la autenticación principal.
Recuperación, dispositivos perdidos y cuentas de administrador
La recuperación es el punto que más fácilmente arruina una migración bien diseñada. Si una empresa exige passkeys para acceder, pero permite recuperar la cuenta mediante preguntas de seguridad, un correo personal sin protección o una llamada telefónica sin verificación, el atacante elegirá esa vía.
El procedimiento debería incluir varios elementos:
1. Registro de más de una credencial. Cada usuario debe disponer, cuando el riesgo lo justifique, de una passkey principal y otra de respaldo.
2. Gestión de ciclo de vida. Recursos humanos y TI deben poder revocar las credenciales cuando una persona abandona la empresa, pierde un equipo o cambia de función.
3. Recuperación verificada. La identidad debe comprobarse con factores previamente registrados, validación del responsable y controles antifraude.
4. Registro de auditoría. Toda alta, revocación, recuperación o modificación de privilegios debe quedar documentada.
5. Separación de funciones. Ningún administrador debería poder crear y aprobar por sí solo una recuperación de una cuenta crítica.
En los dispositivos perdidos, la respuesta dependerá de si la passkey estaba sincronizada o vinculada al equipo. La empresa debe poder revocar sesiones, bloquear el dispositivo mediante su plataforma de gestión y retirar la credencial del directorio de identidad. También es recomendable revisar tokens activos, aplicaciones autorizadas y reglas de reenvío de correo.
Las llaves físicas requieren una política específica: inventario, etiquetado no sensible, almacenamiento seguro, asignación individual y proceso de sustitución. Para cuentas críticas, dos llaves registradas en ubicaciones diferentes ofrecen más resiliencia que una única llave guardada en un cajón.
Conclusiones y recomendaciones prácticas
Las passkeys para empresas no son una moda limitada a teléfonos móviles. Representan un cambio en la forma de demostrar la identidad: el servidor deja de recibir una contraseña reutilizable y verifica una operación criptográfica vinculada al servicio legítimo.
La recomendación para una pyme es avanzar en cinco etapas: inventariar sistemas, proteger primero a los administradores, ejecutar un piloto, diseñar la recuperación antes del despliegue general y retirar gradualmente los métodos vulnerables. La coexistencia con sistemas antiguos será inevitable, pero debe gestionarse con segmentación, controles compensatorios y un calendario de sustitución.
El mayor riesgo no está en que un empleado tarde unos minutos en registrar una passkey. Está en desplegarla sin respaldo, olvidar las cuentas de servicio, dejar activa una contraseña débil o convertir el soporte telefónico en una puerta trasera. La seguridad debe medirse tanto por la resistencia al phishing como por la capacidad de la organización para recuperar el acceso sin improvisar.
La contraseña puede dejar de ser la primera defensa, pero solo cuando la empresa haya preparado la segunda: una identidad digital con credenciales resistentes al phishing, recuperación verificable y administración continua.